
DI aktas yra pirmoji DI teisinė sistema, kuria sprendžiama DI keliama rizika ir užtikrinama, kad Europa atliktų vadovaujamą vaidmenį pasaulyje.
DI aktas (Reglamentas (ES) 2024/1689, kuriuo nustatomos suderintos dirbtinio intelekto taisyklės) yra pirmoji išsami DI teisinė sistema visame pasaulyje. Taisyklių tikslas – skatinti patikimą DI Europoje. Jei turite klausimų dėl DI akto, apsilankykite DI akto bendros informacijos platformoje.
DI akte nustatytos rizika grindžiamos taisyklės DI kūrėjams ir diegėjams dėl konkrečių DI naudojimo būdų. Jis yra platesnio politikos priemonių, kuriomis remiamas patikimo DI plėtojimas, rinkinio, apimančio žemyninio DI veiksmų planą, DI inovacijų dokumentų rinkinį ir DI fabrikų veiklos pradžią, dalis. Kartu šiomis priemonėmis užtikrinama sauga, pagrindinės teisės ir į žmogų orientuotas DI, taip pat stiprinamas DI įsisavinimas, investicijos ir inovacijos visoje ES.
Siekdama palengvinti perėjimą prie naujos reglamentavimo sistemos, Komisija paskelbė DI paktą – savanorišką iniciatyvą, kuria siekiama remti būsimą įgyvendinimą, bendradarbiauti su suinteresuotaisiais subjektais ir paraginti DI tiekėjus ir diegėjus iš Europos ir kitų šalių laikytis pagrindinių DI akte nustatytų pareigų. Be to, DI akto paslaugų centras taip pat teikia informaciją ir paramą, kad DI aktas būtų sklandžiai ir veiksmingai įgyvendinamas visoje ES.
Kodėl mums reikia dirbtinio intelekto taisyklių?
Dirbtinio intelekto aktu užtikrinama, kad europiečiai galėtų pasitikėti tuo, ką gali pasiūlyti dirbtinis intelektas. Nors dauguma DI sistemų nekelia jokios rizikos ir gali padėti spręsti daugelį visuomenės uždavinių, tam tikros DI sistemos kelia riziką, kurią turime šalinti, kad išvengtume nepageidaujamų pasekmių.
Pavyzdžiui, dažnai neįmanoma išsiaiškinti, kodėl DI sistema priėmė sprendimą arba prognozavo ir ėmėsi konkretaus veiksmo. Taigi gali būti sunku įvertinti, ar asmuo buvo nesąžiningai nepalankioje padėtyje, pavyzdžiui, priimant sprendimą dėl įdarbinimo arba teikiant paraišką dėl viešųjų išmokų sistemos.
Nors galiojančiuose teisės aktuose numatyta tam tikra apsauga, jos nepakanka konkretiems uždaviniams, kuriuos gali sukelti DI sistemos, spręsti.
Rizika grindžiamas požiūris
DI akte apibrėžiami 4 DI sistemų rizikos lygiai:
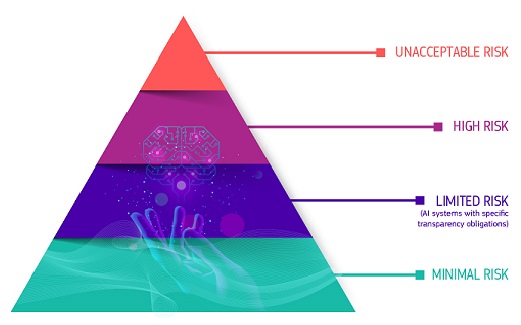
Nepriimtina rizika
Visos DI sistemos, kurios laikomos keliančiomis akivaizdžią grėsmę žmonių saugumui, pragyvenimo šaltiniams ir teisėms, yra uždraustos. Dirbtinio intelekto aktu draudžiama devyni praktika, t. y.:
- žalingas dirbtiniu intelektu grindžiamas manipuliavimas ir apgaulė
- žalingas dirbtiniu intelektu grindžiamas pažeidžiamumų išnaudojimas
- Socialiniai reitingai
- Atskiros nusikalstamos veikos rizikos vertinimas arba prognozė
- netikslinis interneto ar apsauginės vaizdo stebėjimo sistemos (AVSS) medžiagos nuskaitymas veido atpažinimo duomenų bazėms kurti ar plėsti;
- emocijų atpažinimas darbo vietose ir švietimo įstaigose;
- biometrinis skirstymas į kategorijas siekiant nustatyti tam tikras saugomas savybes
- tikralaikis nuotolinis biometrinis tapatybės nustatymas teisėsaugos tikslais viešosiose erdvėse
- DI sistemos, kuriomis generuojamas aiškus ir intymus seksualinis turinys arba seksualinės prievartos prieš vaikus medžiaga be sutikimo, pavyzdžiui, DI „nudifikacijos“ programėlės
1–8 draudimai įsigaliojo 2025 m. vasario mėn. Komisija paskelbė du pagrindinius dokumentus, kuriais remiamas praktinis draudžiamos praktikos taikymas:
- Gairės dėl draudžiamos DI praktikos pagal DI aktą, kuriose pateikiami teisiniai paaiškinimai ir praktiniai pavyzdžiai, padedantys suinteresuotiesiems subjektams suprasti draudimus ir jų laikytis.
- DI akte pateiktos DI sistemos apibrėžties gairės, siekiant padėti suinteresuotiesiems subjektams nustatyti DI akto taikymo sritį
9-asis draudimas įsigaliojo 2026 m. gruodžio mėn. ir buvo įtrauktas į DI bendrąjį reglamentą.
Didelė rizika
DI naudojimo atvejai, kurie gali kelti didelę riziką sveikatai, saugai ar pagrindinėms teisėms, priskiriami didelės rizikos atvejams. Šie didelės rizikos naudojimo atvejai apima:
- DI saugos komponentai ypatingos svarbos infrastruktūros objektuose (pvz., transporto), kurių gedimas galėtų kelti pavojų piliečių gyvybei ir sveikatai
- Švietimo įstaigose naudojami DI sprendimai, nuo kurių gali priklausyti galimybė gauti išsilavinimą ir asmens profesinio gyvenimo eiga (pvz., egzaminų vertinimas balais)
- Dirbtiniu intelektu grindžiami produktų saugos komponentai (pvz., dirbtinio intelekto taikymas robotizuotoje chirurgijoje)
- Dirbtinio intelekto priemonės užimtumui, darbuotojų valdymui ir galimybei dirbti savarankiškai (pvz., įdarbinimui skirta gyvenimo aprašymų rūšiavimo programinė įranga)
- Tam tikri DI naudojimo atvejai, kuriais suteikiama prieiga prie pagrindinių privačiųjų ir viešųjų paslaugų (pvz., kredito balai, nesuteikiantys piliečiams galimybės gauti paskolą)
- DI sistemos, naudojamos nuotoliniam biometriniam tapatybės nustatymui, emocijų atpažinimui ir biometriniam kategorizavimui (pvz., DI sistema, skirta krautuvininko tapatybei atgaline data nustatyti)
- DI naudojimo teisėsaugos srityje atvejai, kurie gali pažeisti pagrindines žmonių teises (pvz., įrodymų patikimumo vertinimas)
- DI naudojimo atvejai migracijos, prieglobsčio ir sienų kontrolės valdymo srityse (pvz., automatizuotas prašymų išduoti vizą nagrinėjimas)
- DI sprendimai, naudojami vykdant teisingumą ir demokratinius procesus (pvz., DI sprendimai, skirti teismo sprendimams rengti)
Nuo 2027 m. gruodžio 2 d. didelės rizikos DI sistemoms bus taikomi griežti įpareigojimai prieš jas pateikiant rinkai:
- tinkamos rizikos vertinimo ir mažinimo sistemos
- aukštos kokybės duomenų rinkiniai, kuriais grindžiama sistema, siekiant kuo labiau sumažinti diskriminacinių rezultatų riziką;
- veiklos registravimas siekiant užtikrinti rezultatų atsekamumą
- išsamūs dokumentai, kuriuose pateikiama visa būtina informacija apie sistemą ir jos paskirtį, kad institucijos galėtų įvertinti jos atitiktį;
- aiški ir tinkama informacija diegėjui
- tinkamos žmogaus vykdomos priežiūros priemonės
- aukštas patikimumo, kibernetinio saugumo ir tikslumo lygis
Skaidrumo rizika
Tai susiję su rizika, susijusia su dirbtinio intelekto naudojimo skaidrumo poreikiu. DI akte nustatytos konkrečios informacijos atskleidimo pareigos siekiant užtikrinti, kad žmonės būtų informuojami, kai to reikia pasitikėjimui išsaugoti. Pavyzdžiui, naudojant DI sistemas, pvz., pokalbių robotus, žmonės turėtų būti informuojami, kad sąveikauja su mašina, kad galėtų priimti informacija pagrįstą sprendimą.
Be to, generatyvinio DI tiekėjai turi užtikrinti, kad DI sukurtas turinys būtų atpažįstamas. Be to, tam tikras DI sukurtas turinys turėtų būti aiškiai ir matomai paženklintas, t. y. sintetinė vaizdakaita ir paskelbtas tekstas, siekiant informuoti visuomenę viešojo intereso klausimais.
Dirbtinio intelekto akte nustatytos skaidrumo taisyklės įsigalios 2026 m. rugpjūčio mėn.
Minimali rizika arba jokios rizikos
DI akte nenustatytos taisyklės dėl DI, kuris laikomas minimaliu arba nekeliančiu jokios rizikos. Šiai kategorijai priskiriama didžioji dauguma šiuo metu ES naudojamų DI sistemų. Tai apima programas, pvz., DI valdomus vaizdo žaidimus arba brukalų filtrus.
Kaip visa tai praktiškai veikia didelės rizikos DI sistemų tiekėjams?
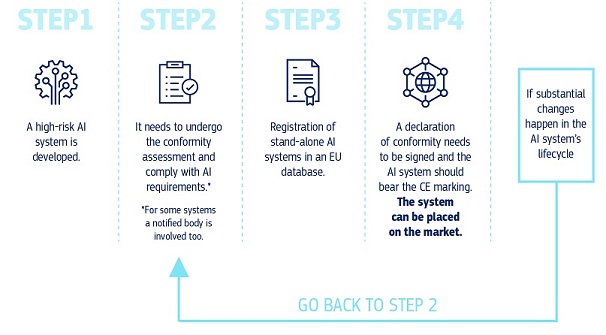
Kai DI sistema pateikiama rinkai, už rinkos priežiūrą yra atsakingos institucijos, diegėjai užtikrina žmogaus vykdomą priežiūrą ir stebėseną, o tiekėjai yra įdiegę stebėsenos po pateikimo rinkai sistemą. Tiekėjai ir diegėjai taip pat praneš apie rimtus incidentus ir veikimo sutrikimus.
Kokios yra bendrosios paskirties DI modelių taisyklės?
Bendrosios paskirties DI modeliai gali atlikti įvairias užduotis ir tampa daugelio DI sistemų ES pagrindu. Kai kurie iš šių modelių gali kelti sisteminę riziką, jei jie yra labai pajėgūs arba plačiai naudojami. Siekiant užtikrinti saugų ir patikimą DI, DI aktu GPAI modelių tiekėjams nustatomos taisyklės, pvz., dėl skaidrumo ir autorių teisių. GPAI modelių, kurie gali kelti sisteminę riziką, atveju tiekėjai turėtų įvertinti ir sumažinti tą riziką. DI akto taisyklės dėl GPAI įsigaliojo 2025 m. rugpjūčio mėn.
Reikalavimų laikymosi rėmimas
2025 m. liepos mėn. Komisija paskelbė 3 priemones, kuriomis remiamas atsakingas GPAI modelių kūrimas ir diegimas:
- Gairėse dėl GPAI modelių tiekėjų pareigų taikymo srities paaiškinama GPAI pareigų pagal DI aktą taikymo sritis, padedant DI vertės grandinės dalyviams suprasti, kas turi laikytis šių pareigų.
- GPAI praktikos kodeksas yra savanoriška atitikties užtikrinimo priemonė, kurią Komisijai teikia nepriklausomi ekspertai ir kurioje pateikiamos praktinės gairės, padedančios tiekėjams vykdyti savo pareigas pagal DI aktą, susijusias su skaidrumu, autorių teisėmis ir sauga bei saugumu.
- GPAI modelių mokymo turinio viešos santraukos šablone reikalaujama, kad teikėjai pateiktų savo modeliams mokyti naudojamų duomenų apžvalgą. Tai apima šaltinius, iš kurių buvo gauti duomenys (įskaitant didelius duomenų rinkinius ir geriausius domenų vardus). Šablone taip pat prašoma informacijos apie duomenų tvarkymo aspektus, kad teisėtų interesų turinčios šalys galėtų naudotis savo teisėmis pagal ES teisę.
Šie įrankiai skirti dirbti ranka rankon. Kartu jos suteikia aiškią ir įgyvendinamą sistemą, kad GPAI modelių tiekėjai galėtų laikytis DI akto, sumažinti administracinę naštą ir skatinti inovacijas, kartu apsaugant pagrindines teises ir visuomenės pasitikėjimą.
Siekdama padėti laikytis DI akto skaidrumo taisyklių, Komisija taip pat parengė kitas gaires:
- Dirbtiniu intelektu sukurto turinio ženklinimo ir žymėjimo praktikos kodeksas yra savanoriška priemonė, padedanti generatyvinio DI sistemų tiekėjams ir diegėjams laikytis skaidrumo pareigų. Tai piktogramų rinkinys, kurį generatyvinio DI sistemų kūrėjai, leidėjai ir kiti diegėjai gali naudoti, kad atskleistų tam tikrų vaizdų, garso įrašų, įskaitant sintetinę vaizdakaitą, ir teksto dirbtinį pobūdį.
- Gairėse dėl skaidrumo pareigų tam tikrų DI sistemų tiekėjams ir diegėjams paaiškinama taikymo sritis, atitinkamos teisinės apibrėžtys, skaidrumo pareigos ir išimtys.
Sužinokite daugiau apie kitas gaires, kuriomis remiamas DI akto įgyvendinimas.
Valdymas ir vykdymo užtikrinimas
Nuo 2026 m. rugpjūčio 2 d. DI tarnyba ir valstybių narių institucijos yra atsakingos už DI akto įgyvendinimą, priežiūrą ir vykdymo užtikrinimą. DI tarnyba turi vykdymo užtikrinimo įgaliojimus, susijusius su GPAI modeliais. Ji gali prašyti pateikti techninius dokumentus, įvertinti modelius, reikalauti imtis taisomųjų priemonių ir skirti baudas už reikalavimų nesilaikymą.
Remiant vykdymo užtikrinimą, DI valdyba, mokslinė grupė ir patariamasis forumas vadovauja DI akto valdymui ir jį konsultuoja.
2026 m. liepos mėn. Kibernetinio saugumo ir DI veiksmų plane nustatytas suderintas požiūris, kuriuo siekiama padėti valstybėms narėms, įmonėms ir valdžios institucijoms spręsti pažangiausių DI modelių keliamas kibernetinio saugumo ir atsparumo problemas. Komisija paskelbs kvietimą didinti ES DI modelių vertinimo pajėgumus prieš pateikiant juos ES rinkai. Tikimasi, kad tai pradės veikti iki 2027 m., tai sustiprins trečiųjų šalių atliekamą DI pajėgumų ir rizikos vertinimą ir prisidės prie DI tarnybos reguliavimo funkcijos.
Komisija ir Europos Sąjungos kibernetinio saugumo agentūra (ENISA) taip pat parengs saugios prieigos prie pažangiųjų DI sistemų kibernetinio saugumo tikslais planą ir sukurs saugią testavimo platformą, kad padėtų ypatingos svarbos sektorių, pavyzdžiui, energetikos, transporto, sveikatos, finansų ir viešojo administravimo, organizacijoms saugiai išbandyti ir diegti DI sprendimus.
Paraiškų teikimo tvarkaraštis
DI aktas įsigaliojo 2024 m. rugpjūčio 1 d. ir pradėtas taikyti 2026 m. rugpjūčio 2 d., išskyrus kai kurias išimtis:
- draudžiama DI praktika ir DI raštingumo pareigos, pradėtos taikyti nuo 2025 m. vasario 2 d.
- GPAI modelių valdymo taisyklės ir pareigos pradėtos taikyti 2025 m. rugpjūčio 2 d.
- į reglamentuojamus gaminius įterptoms didelės rizikos DI sistemoms (I priedas) taikomas pereinamasis laikotarpis pratęstas iki 2028 m. rugpjūčio 2 d., o didelės rizikos naudojimo atvejams tam tikrose jautriose srityse taikomos taisyklės (III priedas) buvo pratęstos iki 2027 m. gruodžio 2 d., pasiekus politinį susitarimą dėl pasiūlymo supaprastinti DI aktą „DI Omnibus“.
Kaip Komisija supaprastino DI akto įgyvendinimą?
Skaitmeninio supaprastinimo dokumentų rinkinyje siūlomi pakeitimai, kuriais siekiama supaprastinti DI akto įgyvendinimą ir užtikrinti, kad taisyklės išliktų aiškios, paprastos ir palankios inovacijoms. Šis pasiūlymas dėl teisėkūros procedūra priimamo akto (vadinamas DI „Omnibus“) buvo priimtas 2025 m. lapkričio 19 d., politinis susitarimas buvo pasiektas 2026 m. gegužės 7 d. ir įsigaliojo 2026 m. liepos 27 d. Susipažinkite su galutiniu DI reglamento „Omnibus“ tekstu.
Todėl nustatytas aiškus didelės rizikos DI sistemas reglamentuojančių taisyklių įgyvendinimo tvarkaraštis:
- Tam tikrose didelės rizikos srityse, įskaitant biometrinius duomenis, ypatingos svarbos infrastruktūros objektus, švietimą, užimtumą, migraciją, prieglobstį ir sienų kontrolę, naudojamoms sistemoms taikomos taisyklės bus taikomos nuo 2027 m. gruodžio 2 d.
- Į tokius gaminius, kaip liftai ar žaislai, integruotoms sistemoms taisyklės bus taikomos nuo 2028 m. rugpjūčio 2 d.
Taip užtikrinama, kad taisyklės būtų taikomos, kai įmonės turi tinkamas paramos priemones įgyvendinimui palengvinti, pavyzdžiui, standartus.
Šie pakeitimai taip pat buvo įtraukti į DI aktą:
- Draudimas naudoti DI sistemas, kuriomis sukuriamas seksualinio pobūdžio aiškus ir intymus turinys arba seksualinės prievartos prieš vaikus medžiaga be sutikimo, pavyzdžiui, dirbtinio intelekto „nudifikacijos“ programėles
- Stiprinti DI tarnybos įgaliojimus ir centralizuoti GPAI modeliais grindžiamų DI sistemų priežiūrą, mažinant valdymo susiskaidymą
- Tam tikri supaprastinti reikalavimai, taikomi mažosioms ir vidutinėms įmonėms, taikomi ir mažoms vidutinės kapitalizacijos įmonėms (MVĮ ir MVĮ), įskaitant supaprastintus techninių dokumentų reikalavimus.
- Daugiau novatorių gaus prieigą prie apribotos bandomosios reglamentavimo aplinkos, įskaitant ES lygmens apribotą bandomąją reglamentavimo aplinką, kad galėtų išbandyti savo DI sprendimus realiomis sąlygomis.
- Patikslinama DI akto ir ES gaminių saugos teisės aktų, visų pirma Mašinų reglamento, sąveika, vengiant sektorių ir DI taisyklių dubliavimosi.
Visa tai papildo jau vykdomus DI biuro veiksmus, kuriais siekiama suteikti aiškumo įmonėms ir nacionalinėms valdžios institucijoms. Pavyzdžiui, pasitelkiant gaires, praktikos kodeksus ir DI akto paslaugų centrą.
Naujausios naujienos
Politika ir teisės aktai
Ataskaita / tyrimas
- 04-11-2026Vykdomasis pirmininko pavaduotojas V. Virkkunenas teikia Tarybai ir Parlamentui naujausią informaciją apie skaitmeninių taisyklių sąvado supaprastinimą, įgyvendinimą ir vykdymo užtikrinimą
- 29-09-2026ES strateginių skaitmeninių technologijų tyrimas kitam ES mokslinių tyrimų ir technologinės plėtros etapui; inovacijų programa
- 15-07-2026DI tarnyba skelbia pasienio DI ekspertų išvadas dėl ES konkurencingumo, suverenumo ir saugumo
Faktų suvestinė / infografikas
Daugiau šia tema
Bendras vaizdas
Išsamiau
-

DI akto vykdymo užtikrinimą dalijasi Europos Komisijos DI tarnyba, Europos duomenų apsaugos...
-

Komisija siekia padidinti DI ekspertų skaičių mokydama ir pritraukdama daugiau tyrėjų ir specialistų...
-

Darnieji standartai suteiks teisinio tikrumo pagal DI aktą, rems inovacijas ir padės ES nustatyti...
-

DI akto pranešėjų priemonė suteikia asmenims galimybę saugiai pateikti ataskaitą ir tiesiogiai...
-

Pagal DI akto skundų nagrinėjimo priemonę asmenys ir organizacijos gali teikti skundus DI tarnybai...
Last update
19 Spalis 2026