
Законодателният акт за ИИ е първата по рода си правна рамка в областта на ИИ, която разглежда рисковете, свързани с ИИ, и поставя Европа на водеща роля в световен мащаб.
Законодателният акт за ИИ (Регламент (ЕС) 2024/1689 за определяне на хармонизирани правила относно изкуствения интелект) е първата по рода си всеобхватна правна рамка относно ИИ в световен мащаб. Целта на правилата е да се насърчи надеждният ИИ в Европа. За всякакви въпроси относно Законодателния акт за ИИ вижте Единната информационна платформа за Законодателния акт за ИИ.
В Законодателния акт за ИИ се определят основани на риска правила за разработчиците и внедрителите на ИИ по отношение на специфичните употреби на ИИ. Той е част от по-широк пакет от мерки на политиката в подкрепа на разработването на надежден ИИ, който включва плана за действие за континентален ИИ, пакета за иновации в областта на ИИ и стартирането на фабрики за ИИ. Взети заедно, тези мерки гарантират безопасността, основните права и ориентирания към човека ИИ и засилват навлизането, инвестициите и иновациите в ИИ в целия ЕС.
За да улесни прехода към новата регулаторна рамка, Комисията стартира Пакта за ИИ — доброволна инициатива, която има за цел да подкрепи бъдещото прилагане, да се ангажира със заинтересованите страни и да прикани доставчиците и внедрителите на ИИ от Европа и извън нея да спазват основните задължения на Законодателния акт за ИИ. Успоредно с това Бюрото за услуги във връзка със Законодателния акт за ИИ също така предоставя информация и подкрепа за гладкото и ефективно прилагане на Законодателния акт за ИИ в целия ЕС.
Защо са ни необходими правила за ИИ?
Законодателният акт за ИИ гарантира, че европейците могат да се доверят на това, което ИИ може да предложи. Въпреки че повечето системи с ИИ представляват ограничен до никакъв риск и могат да допринесат за решаването на много обществени предизвикателства, някои системи с ИИ създават рискове, с които трябва да се справим, за да избегнем нежелани резултати.
Например често не е възможно да се разбере защо дадена система с ИИ е взела решение или е направила прогноза и е предприела определено действие. Така че може да се окаже трудно да се прецени дали дадено лице е било несправедливо поставено в неравностойно положение, например при решение за наемане на работа или при кандидатстване за схема за общественополезна дейност.
Въпреки че съществуващото законодателство осигурява известна защита, то не е достатъчно за справяне със специфичните предизвикателства, които системите с ИИ могат да създадат.
Подход, основан на риска
В Законодателния акт за ИИ се определят 4 нива на риск за системите с ИИ:
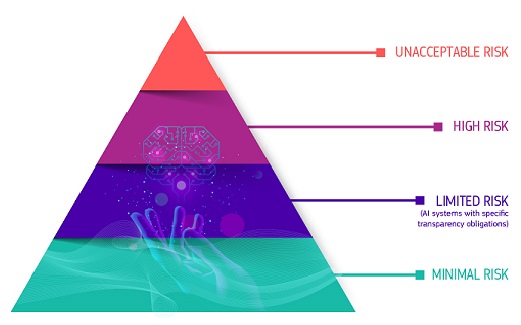
Неприемлив риск
Всички системи с ИИ, считани за явна заплаха за безопасността, поминъка и правата на хората, са забранени. Законодателният акт за ИИ забранява девет практики, а именно:
- вредни манипулации и измами, основани на ИИ
- вредно използване на уязвимости, основани на ИИ
- социален рейтинг
- Оценка или прогнозиране на риска от отделни престъпления
- нецеленасочено остъргване на материали от интернет или видеонаблюдение с цел създаване или разширяване на бази данни за разпознаване на лица
- разпознаване на емоциите на работното място и в образователните институции
- биометрична категоризация за извеждане на определени защитени характеристики
- дистанционна биометрична идентификация в реално време за целите на правоприлагането на обществено достъпни места
- Системи с ИИ, които генерират изрично сексуално и интимно съдържание без съгласие или материали, съдържащи сексуално насилие над деца (CSAM), като например приложения за „нудификация“ на ИИ
Забрани 1—8 влязоха в сила през февруари 2025 г. Комисията публикува 2 ключови документа в подкрепа на практическото прилагане на забранените практики:
- Насоките относно забранените практики в областта на ИИ съгласно Законодателния акт за ИИ, които предлагат правни обяснения и практически примери, за да помогнат на заинтересованите страни да разберат и спазват забраните.
- Насоките относно определението на Законодателния акт за ИИ за системата с ИИ, за да се подпомогнат заинтересованите страни при определянето на обхвата на Законодателния акт за ИИ
Забрана 9 влиза в сила през декември 2026 г. и е въведена като част от Омнибуса за ИИ.
Висок риск
Случаите на използване на ИИ, които могат да породят сериозни рискове за здравето, безопасността или основните права, се класифицират като високорискови. Тези случаи на високорискова употреба включват:
- Предпазни компоненти с ИИ в критични инфраструктури (напр. транспорт), чиято повреда би могла да изложи на риск живота и здравето на гражданите
- Решения с ИИ, използвани в образователните институции, които могат да определят достъпа до образование и хода на професионалния живот на дадено лице (напр. оценяване на изпитите)
- Основани на ИИ защитни компоненти на продукти (напр. приложение на ИИ в хирургия с помощта на роботи)
- Инструменти с ИИ за заетост, управление на работниците и достъп до самостоятелна заетост (напр. софтуер за сортиране на автобиографии за набиране на персонал)
- Някои случаи на използване на ИИ, използвани за предоставяне на достъп до основни частни и публични услуги (напр. кредитни оценки, които лишават гражданите от възможност да получат заем)
- Системи с ИИ, използвани за дистанционна биометрична идентификация, разпознаване на емоции и биометрична категоризация (напр. система с ИИ за идентифициране със задна дата на крадец от магазин)
- Случаи на използване на ИИ в правоприлагането, които могат да попречат на основните права на хората (напр. оценка на надеждността на доказателствата)
- Случаи на използване на ИИ в управлението на миграцията, убежището и граничния контрол (напр. автоматизирано разглеждане на заявления за издаване на визи)
- Решения с ИИ, използвани в правораздаването и демократичните процеси (напр. решения с ИИ за изготвяне на съдебни решения)
Считано от 2 декември 2027 г., високорисковите системи с ИИ ще подлежат на строги задължения, преди да могат да бъдат пуснати на пазара:
- адекватни системи за оценка и намаляване на риска
- високо качество на наборите от данни, захранващи системата, за да се сведат до минимум рисковете от дискриминационни резултати
- регистриране на дейността, за да се гарантира проследимостта на резултатите
- подробна документация, предоставяща цялата необходима информация за системата и нейната цел, за да могат органите да оценят нейното съответствие
- ясна и адекватна информация за внедрителя
- подходящи мерки за човешки надзор
- високо ниво на надеждност, киберсигурност и точност
Риск за прозрачността
Това се отнася до рисковете, свързани с необходимостта от прозрачност по отношение на използването на ИИ. Със Законодателния акт за ИИ се въвеждат специфични задължения за оповестяване, за да се гарантира, че хората са информирани, когато е необходимо, за да се запази доверието. Например, когато се използват системи с ИИ като чатботове, хората следва да бъдат информирани, че взаимодействат с машина, за да могат да вземат информирано решение.
Освен това доставчиците на генеративен ИИ трябва да гарантират, че генерираното от ИИ съдържание може да бъде идентифицирано. Освен това определено съдържание, генерирано от ИИ, следва да бъде ясно и видимо етикетирано, а именно дълбоки фалшификати и текст, публикувани с цел информиране на обществеността по въпроси от обществен интерес.
Правилата за прозрачност на Законодателния акт за ИИ ще влязат в сила през август 2026 г.
Минимален или никакъв риск
Законодателният акт за ИИ не въвежда правила за ИИ, които се считат за минимален или никакъв риск. По-голямата част от системите с ИИ, които понастоящем се използват в ЕС, попадат в тази категория. Това включва приложения като видеоигри с ИИ или спам филтри.
Как работи всичко това на практика за доставчиците на високорискови системи с ИИ?
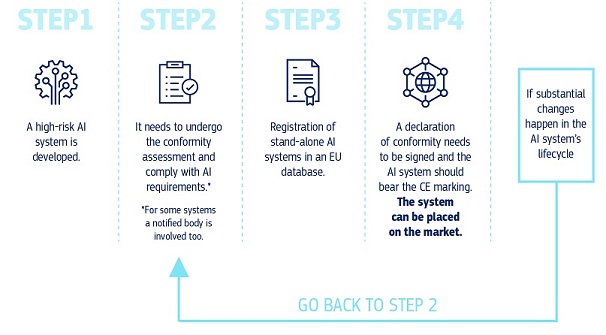
След като дадена система с ИИ бъде пусната на пазара, органите отговарят за надзора на пазара, внедрителите осигуряват човешки надзор и мониторинг, а доставчиците разполагат със система за мониторинг след пускането на пазара. Доставчиците и внедрителите също ще докладват за сериозни инциденти и неизправности.
Какви са правилата за моделите на ИИ с общо предназначение?
Моделите на ИИ с общо предназначение (GPAI) могат да изпълняват широк спектър от задачи и се превръщат в основа за много системи с ИИ в ЕС. Някои от тези модели биха могли да носят системни рискове, ако са много способни или широко използвани. За да се гарантира безопасен и надежден ИИ, със Законодателния акт за ИИ се въвеждат правила — например относно прозрачността и авторското право — за доставчиците на модели с ИИ с общо предназначение. За моделите с ИИОП, които могат да породят системни рискове, доставчиците следва да оценяват и смекчават тези рискове. Правилата на Законодателния акт за ИИ относно ИИ с общо предназначение влязоха в сила през август 2025 г.
Подкрепа за спазването на изискванията
През юли 2025 г. Комисията публикува 3 инструмента в подкрепа на отговорното разработване и внедряване на модели на ИИОП:
- Насоките относно обхвата на задълженията за доставчиците на модели с ИИ с общо предназначение изясняват обхвата на задълженията с ИИ с общо предназначение съгласно Законодателния акт за ИИ, като помагат на участниците по веригата за създаване на стойност в областта на ИИ да разберат кой трябва да спазва тези задължения.
- Кодексът за поведение във връзка с ИИ с общо предназначение е доброволен инструмент за спазване на изискванията, представен на Комисията от независими експерти, който предлага практически насоки, за да помогне на доставчиците да спазват задълженията си съгласно Законодателния акт за ИИ, свързани с прозрачността, авторското право и безопасността и сигурността.
- Образецът за публично резюме на учебното съдържание на моделите на ИИОП изисква от доставчиците да предоставят преглед на данните, използвани за обучение на техните модели. Това включва източниците, от които са получени данните (включващи големи набори от данни и топ имена на домейни). Образецът също така изисква информация относно аспектите на обработването на данни, за да се даде възможност на страните със законни интереси да упражняват правата си съгласно правото на ЕС.
Тези инструменти са предназначени да работят ръка за ръка. Взети заедно, те осигуряват ясна и приложима рамка, чрез която доставчиците на модели с ИИ с общо предназначение да спазват Законодателния акт за ИИ, да намаляват административната тежест и да насърчават иновациите, като същевременно защитават основните права и общественото доверие.
Комисията разработи и други насоки в подкрепа на спазването на правилата за прозрачност на Законодателния акт за ИИ:
- Кодексът за поведение относно маркирането и етикетирането на генерирано от ИИ съдържание е доброволен инструмент за насочване на доставчиците и внедрителите на генеративни системи с ИИ към спазване на задълженията за прозрачност. Те включват набор от икони, които създателите, издателите и другите внедрители на системи с генеративен ИИ могат да използват за разкриване на изкуствения характер на определени изображения, аудио, включително дълбинни фалшификати, и текст.
- Насоките относно задълженията за прозрачност за доставчиците и внедрителите на определени системи с ИИ изясняват приложното поле, съответните правни определения, задълженията за прозрачност и изключенията.
Научете повече за други насоки в подкрепа на прилагането на Законодателния акт за ИИ.
Управление и правоприлагане
От 2 август 2026 г. Службата по ИИ и органите на държавите членки отговарят за изпълнението, надзора и прилагането на Законодателния акт за ИИ. Службата по ИИ разполага с правомощия за правоприлагане по отношение на моделите с ИИ с общо предназначение. Тя може да изисква техническа документация, да оценява модели, да изисква коригиращи мерки и да налага глоби за несъответствие.
В подкрепа на правоприлагането Съветът по ИИ, Научната група и Консултативният форум ръководят и консултират управлението на Законодателния акт за ИИ.
В плана за действие относно киберсигурността и ИИ от юли 2026 г. се определя координиран подход, за да се помогне на държавите членки, предприятията и публичните органи да се справят с предизвикателствата, свързани с киберсигурността и устойчивостта, породени от най-усъвършенстваните модели на ИИ. Комисията ще отправи покана за увеличаване на капацитета на ЕС за оценка на моделите на ИИ, преди те да бъдат пуснати на пазара на ЕС. Очаква се да започне да функционира до 2027 г., което ще засили оценката от трета страна на способностите и рисковете, свързани с ИИ, и ще допринесе за регулаторната функция на Службата по ИИ.
Комисията и Агенцията на Европейския съюз за киберсигурност (ENISA) също така ще създадат план за осигуряване на достъп до усъвършенствани системи с ИИ за целите на киберсигурността и ще създадат сигурна платформа за изпитване, за да помогнат на организациите в критични сектори — като енергетиката, транспорта, здравеопазването, финансите и публичната администрация — безопасно да изпитват и внедряват решения с ИИ.
График за кандидатстване
Законодателният акт за ИИ влезе в сила на 1 август 2024 г. и започна да се прилага на 2 август 2026 г., с някои изключения:
- забранените практики в областта на ИИ и задълженията за грамотност в областта на ИИ започнаха да се прилагат от 2 февруари 2025 г.
- правилата за управление и задълженията за моделите GPAI започнаха да се прилагат на 2 август 2025 г.
- правилата за високорисковите системи с ИИ, вградени в регулирани продукти (приложение I), имат удължен преходен период до 2 август 2028 г., а правилата за случаите на високорискова употреба в някои чувствителни области (приложение III) бяха удължени до 2 декември 2027 г. в резултат на политическото споразумение по предложението за опростяване на Законодателния акт за ИИ — „Омнибус за ИИ“
Как Комисията опрости прилагането на Законодателния акт за ИИ?
В пакета в областта на цифровите технологии за опростяване бяха предложени изменения, за да се опрости прилагането на Законодателния акт за ИИ и да се гарантира, че правилата остават ясни, прости и благоприятни за иновациите. Това законодателно предложение (наричано „омнибус за ИИ“) беше прието на 19 ноември 2025 г., на 7 май 2026 г. беше постигнато политическо споразумение, което влезе в сила на 27 юли 2026 г. Намерете окончателния текст на регламента „Омнибус“ за ИИ.
В резултат на това се определя ясен график за прилагане на правилата, уреждащи високорисковите системи с ИИ:
- Правилата за системите, използвани в някои високорискови области — включително биометрични данни, критична инфраструктура, образование, заетост, миграция, убежище и граничен контрол — ще се прилагат от 2 декември 2027 г.
- За системи, вградени в продукти като асансьори или играчки, правилата ще се прилагат от 2 август 2028 г.
Това гарантира, че правилата се прилагат, когато дружествата разполагат с подходящи инструменти за подкрепа, за да улеснят изпълнението, като например стандарти.
Тези изменения бяха добавени и към Законодателния акт за ИИ:
- Забрана на системи с ИИ, които генерират открито сексуално и интимно съдържание без съгласие или материали, съдържащи сексуално насилие над деца, като например приложения за „нудификация“ на ИИ
- Укрепване на правомощията на Службата по ИИ и централизиране на надзора на системите с ИИ, изградени върху модели с ИИ с общо предназначение, като се намали разпокъсаността на управлението
- Някои опростени изисквания, предоставени на малките и средните предприятия, обхващат и малките дружества със средна пазарна капитализация (МСП и МСП), включително изискванията за опростена техническа документация.
- Повече новатори ще получат достъп до регулаторни лаборатории, включително лаборатория на равнището на ЕС, за да тестват своите решения с ИИ в реални условия
- Взаимодействието между Законодателния акт за ИИ и законодателството на ЕС в областта на безопасността на продуктите, по-специално Регламента относно машините, е изяснено, като се избягва дублирането между секторните правила и правилата в областта на ИИ.
Всичко това допълва действията на Службата по ИИ, които вече са въведени, за да се осигури яснота за предприятията и националните органи. Например чрез насоки, кодекси за добри практики и бюрото за услуги във връзка със Законодателния акт за изкуствения интелект.
Последни новини
Политика и законодателство
- 20-07-2026Насоки относно задълженията за прозрачност за доставчиците и внедрителите на системи с ИИ
- 09-07-2026Становище на Комисията относно оценката на Кодекса за поведение във връзка с прозрачността на генерираното от ИИ съдържание
- 07-07-2026План за действие на ЕС в областта на киберсигурността и изкуствения интелект
Доклад/Проучване
- 29-09-2026Проучване относно стратегическите цифрови технологии на ЕС за следващата програма на ЕС за научни изследвания и иновации
- 15-07-2026Службата по ИИ публикува заключения на експерти в областта на граничния ИИ относно конкурентоспособността, суверенитета и сигурността на ЕС
- 13-07-2026Ново проучване за осъществимост за въвеждане на регистър на равнището на ЕС за неучастие в извличането на информация от текст и данни
Информационен документ/инфографика
Съдържание по темата
Обща картина
По-задълбочено
-

Прилагането на Акта за изкуствения интелект се споделя между Службата по ИИ на Европейската комисия...
-

Комисията има за цел да увеличи броя на експертите в областта на ИИ чрез обучение и привличане на...
-

Хармонизираните стандарти ще предложат правна сигурност съгласно Законодателния акт за ИИ, ще...
-

Инструментът за подаване на сигнали за нарушения на Акта за изкуствения интелект дава възможност на...
-

Инструментът за подаване на жалби по Акта за изкуствения интелект позволява на физически лица и...
Last update
3 август 2026